

Hiện tại, Akira là một trong số những mã độc tống tiền (ransomware) nguy hiểm và phổ biến nhất trên thế giới. Những tên tội phạm ứng dụng công nghệ cao sẽ tìm cách lợi dụng lòng tin và sự nhẹ dạ của người dùng, để họ click vào những đường link hoặc file đính kèm trong thư điện tử hoặc công cụ nhắn tin trực tuyến có chứa mã độc. Sau khi mã độc cài được vào hệ thống, bọn tội phạm sẽ tiến hành khóa dữ liệu trong ổ cứng và đòi tiền chuộc để đổi lấy mã mở khóa dữ liệu, trong máy tính cá nhân hoặc tệ hơn là trong hệ thống máy chủ.
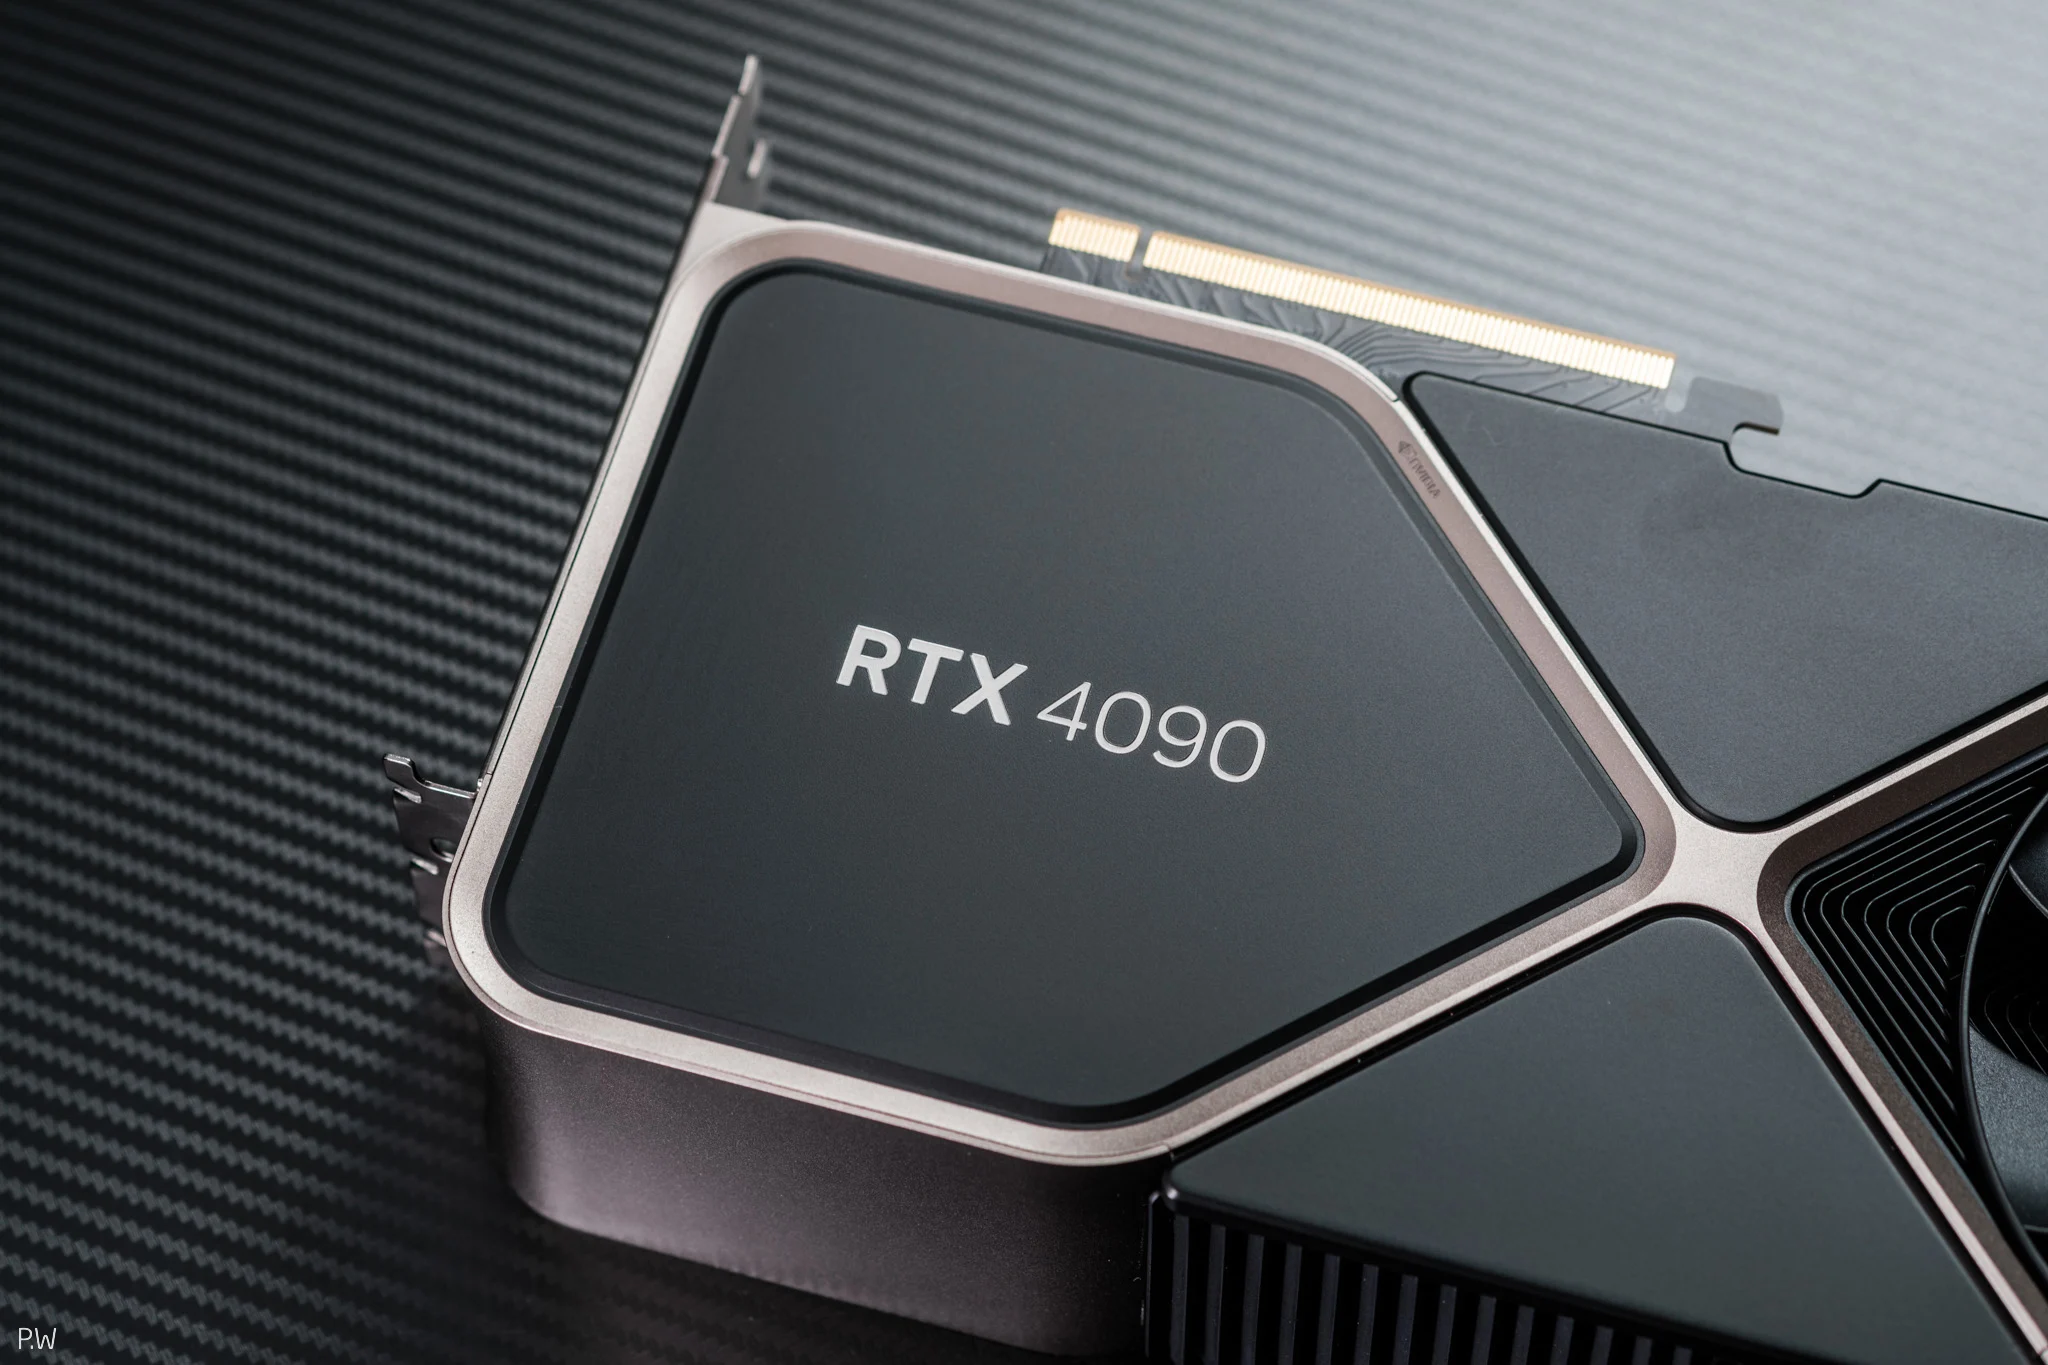
Nhưng mới đây, blogger Tinyhack đã mô tả một lỗ hổng mới trong thuật toán mã hóa của mã độc Akira, để dùng sức mạnh xử lý điện toán của phần cứng máy tính giải mã nó. Tinyhack thậm chí còn khẳng định rằng đã thành công trong việc dùng card đồ họa RTX 4090 để khôi phục dữ liệu bị Akira mã hóa trong máy chủ của một công ty bị tấn công.
Cụ thể hơn, như tiêu đề, với một card RTX 4090, quá trình giải mã thuật toán mã hóa mất 7 ngày mới xong để khôi phục dữ liệu. Và với hệ thống kết hợp 16 card RTX 4090 lại với nhau, quá trình giải mã để cứu dữ liệu mất khoảng hơn 10 giờ đồng hồ.

Akira được các nhà nghiên cứu bảo mật phát hiện lần đầu vào năm 2023, nhắm tới các doanh nghiệp. Có lúc thứ mã độc này được bọn tội phạm công nghệ cao sử dụng để mã hóa dữ liệu trong máy chủ, rồi đòi khoản tiền chuộc lên tới hàng chục triệu USD. Cũng trong năm 2023, nhóm nghiên cứu Threat Research Team của Avast đã tìm ra được phương pháp mã hóa dữ liệu của Akira, rồi cung cấp một công cụ miễn phí để giải mã những tệp dữ liệu bị Akira khóa lại. Nhưng sau đó, nhóm lập trình viên tạo ra Akira đã vá lại lỗ hổng mà các nhà nghiên cứu của Avast tìm thấy. Giải pháp mã hóa dữ liệu vốn dựa trên thuật toán mã nguồn mở ai cũng có thể tiếp cận sau đó được thêm vài chi tiết riêng để khiến nó trở nên bảo mật hơn.
Nhưng mới đây, blogger Tinyhack đã mô tả một lỗ hổng mới trong thuật toán mã hóa của mã độc Akira, để dùng sức mạnh xử lý điện toán của phần cứng máy tính giải mã nó. Tinyhack thậm chí còn khẳng định rằng đã thành công trong việc dùng card đồ họa RTX 4090 để khôi phục dữ liệu bị Akira mã hóa trong máy chủ của một công ty bị tấn công.
Cụ thể hơn, như tiêu đề, với một card RTX 4090, quá trình giải mã thuật toán mã hóa mất 7 ngày mới xong để khôi phục dữ liệu. Và với hệ thống kết hợp 16 card RTX 4090 lại với nhau, quá trình giải mã để cứu dữ liệu mất khoảng hơn 10 giờ đồng hồ.
Akira được các nhà nghiên cứu bảo mật phát hiện lần đầu vào năm 2023, nhắm tới các doanh nghiệp. Có lúc thứ mã độc này được bọn tội phạm công nghệ cao sử dụng để mã hóa dữ liệu trong máy chủ, rồi đòi khoản tiền chuộc lên tới hàng chục triệu USD. Cũng trong năm 2023, nhóm nghiên cứu Threat Research Team của Avast đã tìm ra được phương pháp mã hóa dữ liệu của Akira, rồi cung cấp một công cụ miễn phí để giải mã những tệp dữ liệu bị Akira khóa lại. Nhưng sau đó, nhóm lập trình viên tạo ra Akira đã vá lại lỗ hổng mà các nhà nghiên cứu của Avast tìm thấy. Giải pháp mã hóa dữ liệu vốn dựa trên thuật toán mã nguồn mở ai cũng có thể tiếp cận sau đó được thêm vài chi tiết riêng để khiến nó trở nên bảo mật hơn.
Có ít nhất một phiên bản Akira sử dụng giải pháp mã hóa có thể bị bẻ gãy bởi cách giải mã bằng GPU, tận dụng sức mạnh xử lý điện toán cơ bản để phục hồi dữ liệu trong vài ngày hoặc vài tuần.
Cụ thể hơn, mã độc Akira ứng dụng hai phương pháp mã hóa chacha8 và Kcipher2, để tạo ra key giải mã mở khóa những tệp dữ liệu, sử dụng 4 timestamp độc lập tính theo đơn vị nano giây làm seed tạo key giải mã. Để phá thuật toán mã hóa, 4 timestamp có liên quan sẽ được tìm ra trong mọi timestamp nằm trong khoảng thời gian dao động trong ngưỡng 5 triệu nano giây, tức 0.005 giây. Rồi sử dụng những GPU với hàng nghìn nhân xử lý song song, những card đồ họa mạnh nhất hiện giờ được lấy ra để đoán chính xác timestamp, rồi tạo ra được key giải mã có thể sử dụng được.
Cũng có vài yêu cầu để giải pháp lấy sức mạnh máy tính ra để giải quyết vấn đề vận hành hoàn hảo. Đầu tiên, những tệp tin bị mã độc mã hóa phải được để nguyên, không được đụng vào hoặc thay đổi chúng kể từ lúc bị mã hóa, để timestamp của thời điểm tệp dữ liệu lần cuối được truy xuất được giữ nguyên. Phải có timestamp này thì giải pháp phá thuật toán mã hóa mới áp dụng được.
Một vấn đề nữa, nếu cơ sở dữ liệu ứng dụng giao thức NFS thay vì được lưu trữ trong ổ cứng trên hệ thống, quá trình giải mã sẽ phức tạp hơn vì máy chủ kết nối luôn có độ trễ. Độ trễ này khiến việc xác định timestamp thời gian tệp tin bị mã độc mã hóa trở nên khó khăn hơn rất nhiều.
Với một card RTX 4090, giải mã một tệp tin duy nhất, tìm ra mọi timestamp trong khoảng thời gian 4.5 triệu nano giây, rồi tìm đúng 4 timestamp ở thời điểm tệp tin bị mã hóa, rồi sau đó tạo ra đúng mã mở khóa tệp tin sẽ mất khoảng 7 ngày. Con số này cho phép các doanh nghiệp, cơ quan và tổ chức đánh giá thời gian họ cần và lượng tài nguyên điện toán họ cần để giải mã những tệp tin sau khi máy chủ bị tấn công. Kết hợp nhiều GPU lại với nhau, một gói tệp tin VM mất khoảng 3 tuần để phục hồi.
Thông thường thì những vụ tấn công mã hóa nhắm tới các đơn vị tổ chức và doanh nghiệp chỉ có một giải pháp duy nhất là trả tiền chuộc dữ liệu. Vì thế tìm ra lỗ hổng trong quá trình mã hóa tống tiền là một thắng lợi lớn đối với toàn bộ ngành nghiên cứu an ninh mạng. Cũng khá chắc những kẻ đứng sau sự tồn tại của Akira sẽ nhanh chóng tìm ra và vá lỗ hổng này lại, hoặc thay đổi cách chúng mã hóa dữ liệu, nhưng giải pháp mà Tinyhack phát hiện ra sẽ giúp những đơn vị và doanh nghiệp hiện giờ đang bị ảnh hưởng bởi Akira rất nhiều, vì họ có thể ứng dụng giải pháp này để phục hồi dữ liệu vận hành và kinh doanh.
Theo Tom's Hardware
Quảng cáo

