

Khi anh em mở một trang web, chỉ trong vài chục mili giây, một cuộc đấu giá diễn khi các sàn quảng cáo hỏi nhà quảng cáo nào trả giá cao nhất để được hiển thị trên máy anh em. Người thắng cuộc sẽ được gửi nội dung quảng cáo xuống trình duyệt và Citizen Lab, phòng nghiên cứu quyền kỹ thuật số của Đại học Toronto, vừa công bố báo cáo vào ngày 15/10 vừa qua, cho thấy cơ chế quen thuộc này đã bị dùng làm đường lây lan spyware
Về cơ bản, Spyware zero-click là loại phần mềm gián điệp lây nhiễm mà nạn nhân không cần mở tin nhắn hay bấm vào liên kết nào. Trước đây, đường lây lan phổ biến thường là tin nhắn hoặc cuộc gọi. Còn lần này nó đến qua quảng cáo và đồng thời Citizen Lab cũng cho biết đây là xác nhận đầu tiên về spyware zero-click lây lan theo cách này với sự chống lưng của chính phủ.
Công ty ở trung tâm báo cáo này là Discover-Tech, một công ty Israel tự giới thiệu là hãng quảng cáo hợp pháp với nền tảng Controlium. Citizen Lab gọi công ty này là "cầu nối giữa các nhà cung cấp quảng cáo và hệ sinh thái spyware". Hai hãng spyware Candiru và Bindecy đã dùng nền tảng này để nhắm vào người dùng, và cả hai đều bán sản phẩm zero-click.
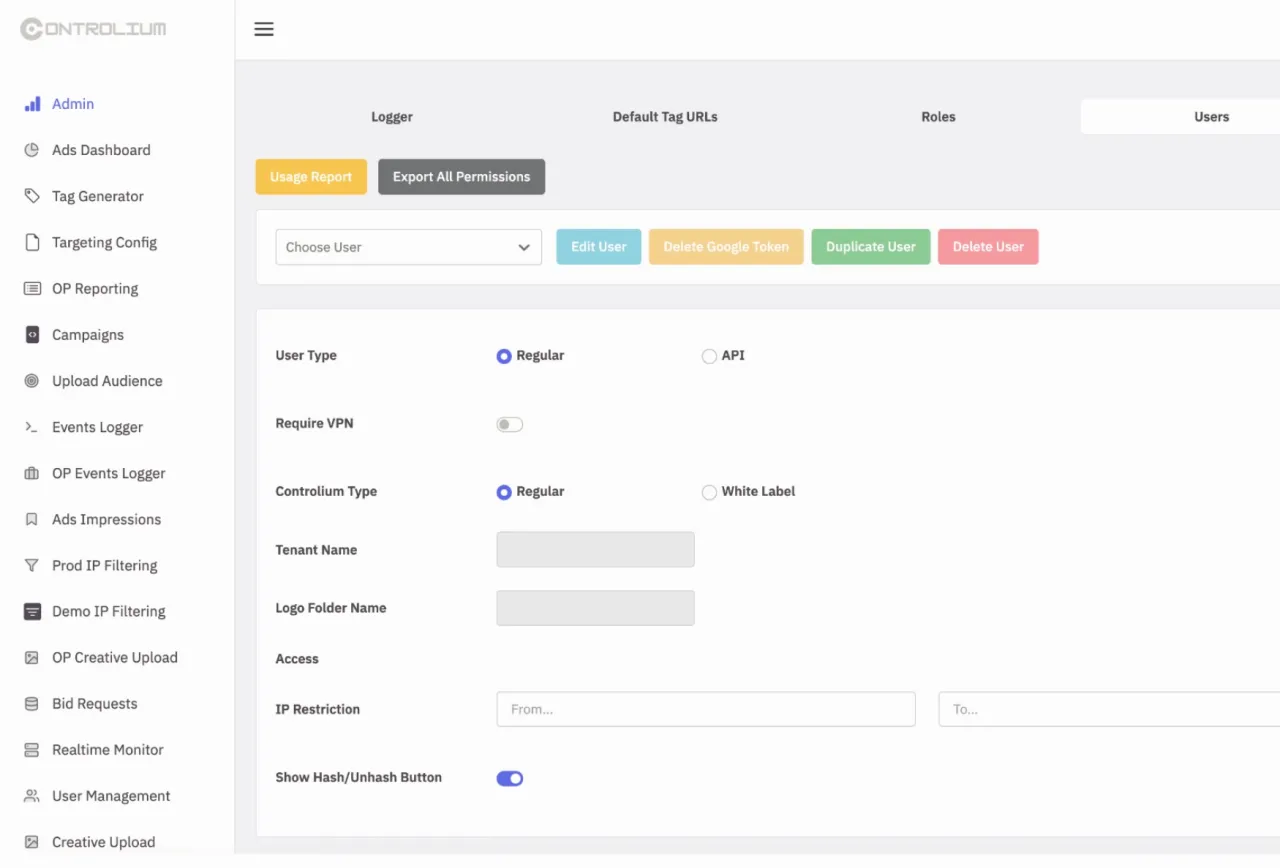
Bằng chứng cho kết luận này đến từ chính sự cẩu thả của Discover-Tech. Mã nguồn để lộ ngay trên trang đăng nhập cho phép các nhà nghiên cứu dựng lại bảng điều khiển Controlium mà không cần tài khoản. Theo Citizen Lab, bảng điều khiển này dường như được thiết kế riêng để đẩy nội dung độc hại đến từng đối tượng người dùng bị nhắm tới, kèm theo đó là quảng cáo. Một phần mã nguồn công khai khác còn cho phép tải dữ liệu đăng nhập mà không cần mật khẩu, trong đó có tài khoản của ít nhất hai nhân viên Candiru và một số tài khoản của Bindecy. Chính những bằng chứng này cho thấy sự kết nối trực tiếp giữa Discover-Tech như sàn quảng cáo với hai hãng spyware thay vì chỉ là suy đoán vô căn cứ.
Về nạn nhân cảu Discover-Tech, ít nhất 45 máy tính Windows của Al Jazeera bị ảnh hưởng. Chúng bị tấn công trong năm 2024 và 2025 bằng spyware của Candiru, sau khi người dùng thấy các quảng cáo chứa mã độc. Al Jazeera và Discover-Tech không phản hồi yêu cầu bình luận, còn Integrity Labs, hãng đứng sau Candiru, không liên lạc được.
Bên cạnh đó, Confiant, nền tảng kiểm định chất lượng quảng cáo từng làm việc với Citizen Lab, ghi nhận bằng chứng về quảng cáo có khả năng độc hại trên mạng lưới của Cơ quan Năng lượng Nguyên tử Quốc tế (IAEA) và Tòa án Hình sự Quốc tế (ICC). Citizen Lab không nêu chính phủ nào đứng sau các vụ tấn công. Vì vậy, báo cáo mà họ đưa ra chỉ xác nhận chắc chắn cơ chế lây lan và mối liên hệ giữa các bên, còn danh tính bên thuê thì chưa có.
Bill Marczak, nhà nghiên cứu cấp cao của Citizen Lab, nhận định Discover-Tech “chắc chắn chỉ là phần nổi của tảng băng”, đồng thời lời khuyên của ông cho người có thể bị nhắm tới là tắt theo dõi quảng cáo trên thiết bị hoặc chặn hẳn quảng cáo. Báo cáo cũng không nêu chi tiết kỹ thuật khai thác, tên lỗ hổng hay bản vá, nên chưa thể nói bản cập nhật nào đủ để chặn kiểu tấn công này.
Với người dùng bình thường, nguy cơ trực tiếp dường như khá thấp, vì mục tiêu của loại công cụ này là những người cụ thể. Tuy nhiên, nếu nhìn rộng hơn một chút thì việc chặn quản cáo từ chỗ là một tiện ích giúp anh em bớt bị phiền toái, lại đang trở thành biện pháp bảo mật mà anh em có thể cân nhắc đó.
Về cơ bản, Spyware zero-click là loại phần mềm gián điệp lây nhiễm mà nạn nhân không cần mở tin nhắn hay bấm vào liên kết nào. Trước đây, đường lây lan phổ biến thường là tin nhắn hoặc cuộc gọi. Còn lần này nó đến qua quảng cáo và đồng thời Citizen Lab cũng cho biết đây là xác nhận đầu tiên về spyware zero-click lây lan theo cách này với sự chống lưng của chính phủ.
Discover-Tech đóng vai cầu nối: bên ngoài là công ty quảng cáo, bên trong phục vụ hãng spyware
Công ty ở trung tâm báo cáo này là Discover-Tech, một công ty Israel tự giới thiệu là hãng quảng cáo hợp pháp với nền tảng Controlium. Citizen Lab gọi công ty này là "cầu nối giữa các nhà cung cấp quảng cáo và hệ sinh thái spyware". Hai hãng spyware Candiru và Bindecy đã dùng nền tảng này để nhắm vào người dùng, và cả hai đều bán sản phẩm zero-click.
Bằng chứng cho kết luận này đến từ chính sự cẩu thả của Discover-Tech. Mã nguồn để lộ ngay trên trang đăng nhập cho phép các nhà nghiên cứu dựng lại bảng điều khiển Controlium mà không cần tài khoản. Theo Citizen Lab, bảng điều khiển này dường như được thiết kế riêng để đẩy nội dung độc hại đến từng đối tượng người dùng bị nhắm tới, kèm theo đó là quảng cáo. Một phần mã nguồn công khai khác còn cho phép tải dữ liệu đăng nhập mà không cần mật khẩu, trong đó có tài khoản của ít nhất hai nhân viên Candiru và một số tài khoản của Bindecy. Chính những bằng chứng này cho thấy sự kết nối trực tiếp giữa Discover-Tech như sàn quảng cáo với hai hãng spyware thay vì chỉ là suy đoán vô căn cứ.
Về nạn nhân cảu Discover-Tech, ít nhất 45 máy tính Windows của Al Jazeera bị ảnh hưởng. Chúng bị tấn công trong năm 2024 và 2025 bằng spyware của Candiru, sau khi người dùng thấy các quảng cáo chứa mã độc. Al Jazeera và Discover-Tech không phản hồi yêu cầu bình luận, còn Integrity Labs, hãng đứng sau Candiru, không liên lạc được.
Dữ liệu đấu giá lộ ra cho thấy mục tiêu nằm ở quân đội, chính phủ và cơ quan an ninh mạng
Ngoài ra, Citizen Lab cũng tìm thấy hàng tỷ bản ghi đấu giá quảng cáo bị để lộ trên website của Discover-Tech. Các quảng cáo này chạy trên hàng chục nghìn ứng dụng di động và website từ tháng 3 đến tháng 6/2026. Hơn nữa, dữ liệu còn cho thấy quảng cáo đến được thiết bị của quân đội, chính phủ, hạ tầng trọng yếu và các cơ quan an ninh mạng quốc gia. Tuy nhiên, báo cáo nói rõ chưa biết quảng cáo nào thật sự dẫn đến việc lây nhiễm spyware zero-click.Bên cạnh đó, Confiant, nền tảng kiểm định chất lượng quảng cáo từng làm việc với Citizen Lab, ghi nhận bằng chứng về quảng cáo có khả năng độc hại trên mạng lưới của Cơ quan Năng lượng Nguyên tử Quốc tế (IAEA) và Tòa án Hình sự Quốc tế (ICC). Citizen Lab không nêu chính phủ nào đứng sau các vụ tấn công. Vì vậy, báo cáo mà họ đưa ra chỉ xác nhận chắc chắn cơ chế lây lan và mối liên hệ giữa các bên, còn danh tính bên thuê thì chưa có.
Bill Marczak, nhà nghiên cứu cấp cao của Citizen Lab, nhận định Discover-Tech “chắc chắn chỉ là phần nổi của tảng băng”, đồng thời lời khuyên của ông cho người có thể bị nhắm tới là tắt theo dõi quảng cáo trên thiết bị hoặc chặn hẳn quảng cáo. Báo cáo cũng không nêu chi tiết kỹ thuật khai thác, tên lỗ hổng hay bản vá, nên chưa thể nói bản cập nhật nào đủ để chặn kiểu tấn công này.
Với người dùng bình thường, nguy cơ trực tiếp dường như khá thấp, vì mục tiêu của loại công cụ này là những người cụ thể. Tuy nhiên, nếu nhìn rộng hơn một chút thì việc chặn quản cáo từ chỗ là một tiện ích giúp anh em bớt bị phiền toái, lại đang trở thành biện pháp bảo mật mà anh em có thể cân nhắc đó.
