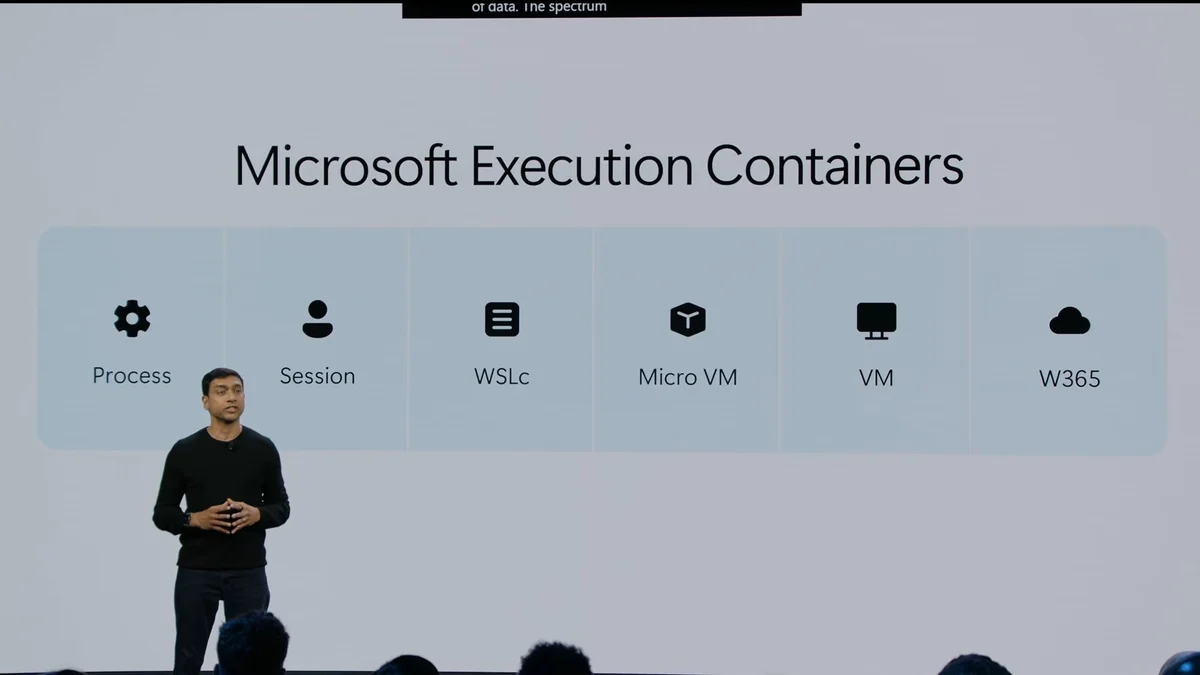
Microsoft Execution Containers là kiến trúc môi trường thực thi phân tầng (execution spectrum) vừa được Microsoft công bố nhằm giúp các mô hình AI và tác vụ agent chạy an toàn, hạn chế tối đa rủi ro bảo mật cho máy tính. Thay vì ép mọi tác vụ chạy chung một môi trường, hệ thống chia nhỏ độ cô lập thành nhiều cấp độ: từ nhẹ nhất như Process (tiến trình trực tiếp), Session (phiên người dùng), WSLc (container trên nền WSL cho Linux), cho tới cách ly cấp phần cứng với Micro VM (máy ảo siêu nhỏ có nhân tách biệt), máy ảo VM đầy đủ và cao nhất là đẩy thẳng lên đám mây qua W365.
Giải pháp này hoạt động như một hệ thống "hộp cát" (sandbox) linh hoạt: tác vụ nào đòi hỏi tốc độ sẽ chạy ở tầng nhẹ, còn tác vụ đọc file lạ hay thực thi mã phức tạp từ AI sẽ được đẩy vào các tầng cô lập sâu hơn hoặc xử lý trên cloud, ngăn chặn việc can thiệp trái phép vào hệ điều hành gốc.
Giải pháp này hoạt động như một hệ thống "hộp cát" (sandbox) linh hoạt: tác vụ nào đòi hỏi tốc độ sẽ chạy ở tầng nhẹ, còn tác vụ đọc file lạ hay thực thi mã phức tạp từ AI sẽ được đẩy vào các tầng cô lập sâu hơn hoặc xử lý trên cloud, ngăn chặn việc can thiệp trái phép vào hệ điều hành gốc.
0
- Chịu trách nhiệm nội dung: Trần Mạnh Hiệp
- © 2026 Công ty Cổ phần MXH Tinh Tế
- Địa chỉ: 351/56 Lê Văn Sỹ, P. Nhiêu Lộc, Tp HCM
- Số điện thoại: 02822460095
- MST: 0313255119
- Giấy phép cung cấp dịch vụ MXH số 41/GP-BVHTTDL, Ký ngày: 25/03/2026